NIS2: Start nu met de voorbereidingen!
Bent u al klaar voor de komst van de Europese regelgeving omtrent cyberweerbaarheid oftewel de NIS2-richtlijn? NIS staat voor Network and Information Security en schrijft voor hoe cyberweerbaarheid geregeld moet worden. De richtlijn treedt in 2025 in werking. Start op tijd met de juiste voorbereidingen. Baker Tilly helpt u daarbij.
Wat is de NIS2-richtlijn?
De NIS2-richtlijn, de opvolger van de NIS-richtlijn, is met een uitgebreidere reikwijdte bedoeld om cyberbeveiliging binnen de EU te verbeteren. De nieuwe richtlijn omvat meer sectoren dan eerder en stelt strengere beveiligingsnormen en meldingseisen voor incidenten. Ook moet u rekening houden met een hoger boeterisico. Sectoren zoals de gezondheidszorg, transport, energie en digitale diensten vallen onder de richtlijn, waarbij er een onderscheid wordt gemaakt tussen essentiële entiteiten en belangrijke entiteiten. De verplichtingen zijn hetzelfde, maar de zwaarte van het toezichtregime varieert.
Een goede voorbereiding is het halve werk
De invoering van de NIS2-richtlijn als onderdeel van de Nederlandse wetgeving is uitgesteld naar 2025, maar wij benadrukken met klem het belang van een tijdige voorbereiding. Nu handelen biedt straks meerdere voordelen. Zo beschermt u uw organisatie niet alleen tegen de risico’s die er nu al zijn, ook zorgt u voor een soepele overgang zodra de nieuwe regelgeving daadwerkelijk van kracht wordt.
Baker Tilly adviseert om niet af te wachten, maar alvast te beginnen met het uitvoeren van de vereiste risicoanalyses en beoordeling. Verder kunt u anticiperen op de richtlijn door beschermende maatregelen op te stellen en te implementeren. En kunt u alvast concreter vorm geven aan beheerprocedures.
Voorbereiden in 5 stappen
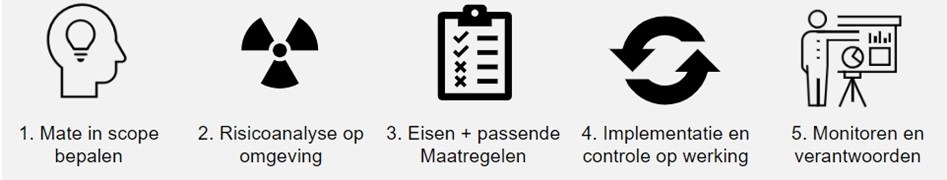
Voorbereiden op de NIS2-richtlijn kan in 5 stappen:
Start met het bepalen van de scope in de eigen omgeving om de relevante te beveiligen gebieden te identificeren.
Breng bedreigingen en kwetsbaarheden van deze omgeving in kaart door een risicoanalyse uit te voeren.
Stel eisen en kies passende maatregelen voor risicomitigatie.
Implementeer deze maatregelen en rond af met een controle op de werking.
Richt tenslotte continue monitoring in.
Doe de quickscan van Baker Tilly!
Door middel van een quickscan kan Baker Tilly uw organisatie inzicht bieden in de huidige staat van cyberweerbaarheid en u verder adviseren over de 5 te nemen stappen naar de NIS2-richtlijn. Graag adviseren wij uw organisatie over bijvoorbeeld de risicoanalyse, het bepalen van beheersmaatregelen, de implementatie van beheersmaatregelen of het tussentijds toetsen.
Meer informatie?
Neem contact op met Wilco Brouwers, director IT Advisory via e-mail [email protected] of telefoonnummer 06-12826462.
Wet- en regelgeving op dit gebied kan onderhevig zijn aan verandering. Wij raden u aan om met uw Baker Tilly adviseur te overleggen over de impact hiervan.
Andere inzichten
-
Kennisartikel
3 momenten waarop een familiestatuut van grote waarde is
Opvolging binnen het bedrijf, een scheiding of het onverwacht wegvallen van een familielid. Sommige gebeurtenissen zetten afspraken en verwachtingen binnen een familiebedrijf op scherp. Onze experts delen drie momenten waarop een familiestatuut cruciaal is.
-
Kennisartikel
Cyberbeveiligingswet 2026: dit verandert er voor organisaties
Vanaf 15 augustus 2026 geldt de Cyberbeveiligingswet. Maar wat betekent dat concreet voor je organisatie, bestuur en leveranciersketen? Onze experts leggen uit welke verplichtingen eraan komen en hoe je bepaalt of je organisatie klaar is voor de nieuwe wet.
-
Kennisartikel
De impact van AI op je organisatieontwikkeling en strategische personeelsplanning
AI verandert niet alleen processen, maar ook functies, teams en de manier waarop organisaties samenwerken. Ontdek hoe je de impact van AI vertaalt naar strategische personeelsplanning én organisatieontwikkeling, zodat je als mkb-organisatie voorbereid bent op het werk van morgen.